Câu trả lời nhanh
Phân quyền theo vai trò là cách gắn quyền truy cập với trách nhiệm công việc, thay vì gắn từng quyền rời rạc với từng cá nhân. Trước khi tự động hóa một quy trình, doanh nghiệp nên xác định dữ liệu nào cần bảo vệ, mỗi vai trò được làm hành động gì, ai được duyệt ngoại lệ và khi nào cần rà soát lại. Đây là nền để workflow chạy đúng người, đúng dữ liệu và vẫn có thể kiểm tra.
Vấn đề không nằm ở nút “cấp quyền”
Khi đội ngũ còn nhỏ, mọi người thường dùng chung một bảng tính, một nhóm chat hoặc một tài khoản công cụ. Cách làm này nhanh, nhưng bắt đầu tạo rủi ro khi dữ liệu vận hành được dùng bởi nhiều bộ phận: khách hàng, báo giá, đơn hàng, chi phí, hồ sơ nhân sự hoặc báo cáo nội bộ.
Sai lầm thường gặp là giải quyết từng yêu cầu bằng cách cấp thêm quyền cho một người: “cho bạn này xem luôn”, “mở tạm để sửa”, “gửi file qua chat cho nhanh”. Sau vài tháng, không ai còn trả lời chắc được ai đang có quyền gì và vì sao.
Vai trò là một cách tổ chức khác. NIST mô tả Role-Based Access Control (RBAC) như một mô hình dùng vai trò để quản trị quyền, trong đó các phức tạp như vai trò loại trừ lẫn nhau hoặc phân cấp vai trò được phần mềm hỗ trợ xử lý. Với SME, không cần bắt đầu từ một mô hình phức tạp. Điều cần trước hết là biến trách nhiệm thật trong vận hành thành các quy tắc dễ hiểu và dễ rà soát.
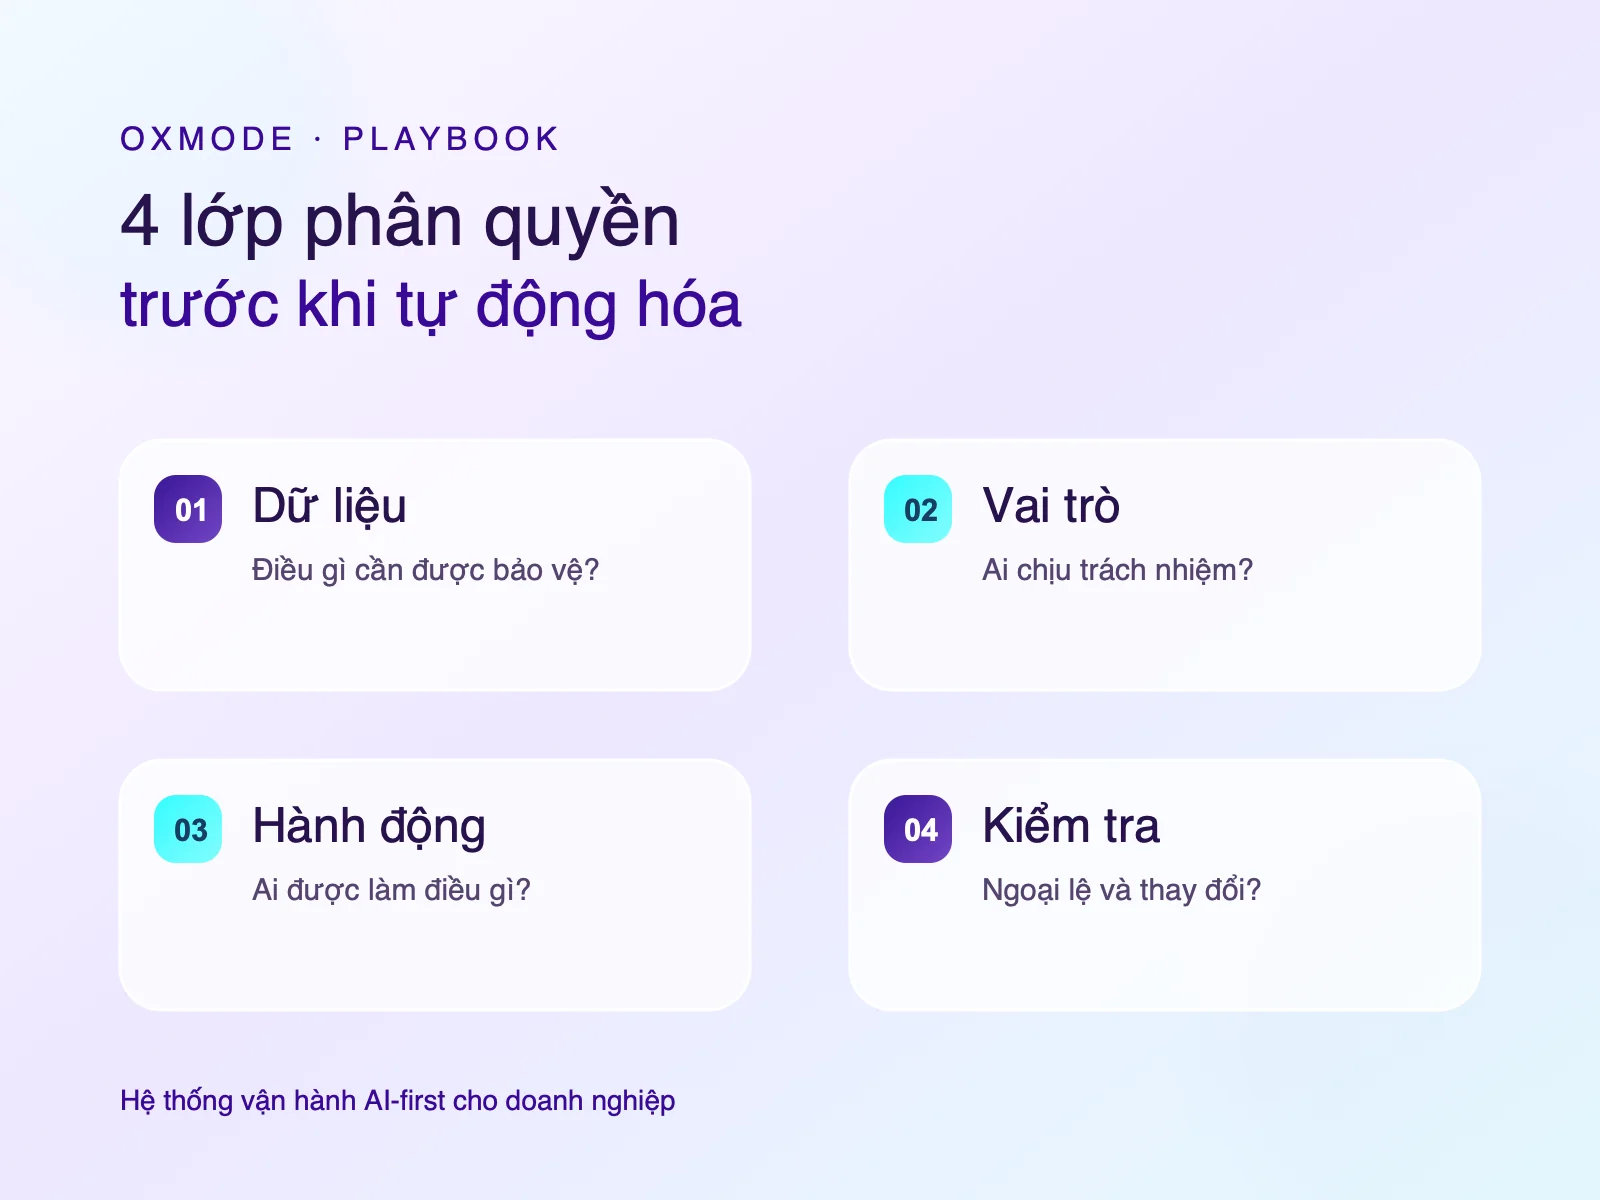
Khung 4 lớp: Dữ liệu — Vai trò — Hành động — Kiểm tra
OXMODE đề xuất bắt đầu bằng bốn lớp, theo đúng thứ tự dưới đây. Đây không phải checklist tuân thủ pháp lý; đây là một công cụ thiết kế vận hành để team thảo luận trước khi cấu hình hệ thống.
1. Dữ liệu: điều gì cần được bảo vệ?
Đừng bắt đầu bằng danh sách menu của phần mềm. Hãy bắt đầu bằng những nhóm dữ liệu và quyết định mà team đang dùng:
- dữ liệu khách hàng và đầu mối liên hệ;
- báo giá, hợp đồng hoặc trạng thái cơ hội;
- yêu cầu chi phí, ngân sách và quyết định duyệt;
- hồ sơ nhân sự hoặc thông tin nội bộ;
- cấu hình workflow, tích hợp và nhật ký thay đổi.
Mỗi nhóm không nhất thiết cần mức bảo vệ như nhau. Câu hỏi thực tế là: nếu người không đúng vai trò xem, sửa hoặc xóa dữ liệu này, điều gì có thể bị gián đoạn? Câu trả lời giúp team tập trung vào điểm có ý nghĩa thay vì cố khóa mọi thứ.
2. Vai trò: ai chịu trách nhiệm cho công việc nào?
Vai trò nên phản ánh công việc, không phản ánh tên người. Ví dụ, một doanh nghiệp dịch vụ có thể bắt đầu bằng các vai trò như người tạo yêu cầu, trưởng nhóm, người phụ trách khách hàng, người phụ trách tài chính và quản trị hệ thống.
Một người có thể giữ nhiều vai trò khi doanh nghiệp còn nhỏ. Điều đó vẫn rõ ràng hơn việc nhớ bằng miệng từng ngoại lệ. Khi nhân sự thay đổi, team chỉ cần đổi vai trò của người đó thay vì rà qua từng thư mục, bảng tính và công cụ.
Trước khi tạo vai trò mới, hãy hỏi: đây có phải là một trách nhiệm lặp lại hay chỉ là một trường hợp cá biệt? Nếu là cá biệt, có thể xử lý bằng một quy trình duyệt có thời hạn thay vì tạo thêm một vai trò vĩnh viễn.
3. Hành động: mỗi vai trò được làm gì với dữ liệu?
Một ma trận quyền tối giản thường đủ để bắt đầu. Mỗi ô chỉ cần trả lời: xem, tạo, sửa, duyệt, xuất dữ liệu, hay quản trị?
| Vai trò | Khách hàng | Yêu cầu chi phí | Báo cáo vận hành | Cấu hình workflow |
|---|---|---|---|---|
| Người tạo yêu cầu | Xem phần liên quan | Tạo và xem yêu cầu của mình | Không mặc định | Không |
| Trưởng nhóm | Xem nhóm phụ trách | Xem, xác nhận thông tin | Xem phạm vi nhóm | Không |
| Phụ trách tài chính | Xem khi cần xử lý | Duyệt theo ngưỡng đã chốt | Xem báo cáo tài chính liên quan | Không |
| Quản trị hệ thống | Theo nhu cầu hỗ trợ | Không thay thế người duyệt | Theo nhu cầu hỗ trợ | Quản trị có kiểm soát |
Bảng trên chỉ là ví dụ giả định, không phải mẫu dùng ngay cho mọi doanh nghiệp. Giá trị của nó là buộc team nói rõ sự khác nhau giữa “có thể xem” và “có thể thay đổi”, giữa “xử lý công việc” và “quản trị hệ thống”.
Nguyên tắc hữu ích ở giai đoạn đầu là quyền tối thiểu đủ để hoàn thành trách nhiệm. Quyền quá rộng làm khó việc kiểm tra; quyền quá hẹp khiến mọi người phải đi xin mở khóa liên tục. Hai vấn đề đều là tín hiệu để chỉnh lại thiết kế, không phải để đổ lỗi cho người dùng.
4. Kiểm tra: ngoại lệ, thay đổi và dấu vết
Phân quyền không phải việc làm một lần rồi quên. Hãy chốt ba tình huống từ đầu:
- Ngoại lệ: Ai có thể cấp quyền tạm thời, lý do được ghi ở đâu và khi nào hết hạn?
- Thay đổi vai trò: Khi một người chuyển bộ phận hoặc nghỉ việc, ai chịu trách nhiệm rà soát và thu hồi quyền cũ?
- Hành động nhạy cảm: Những hành động nào cần có nhật ký hoặc bước phê duyệt thứ hai, chẳng hạn xuất dữ liệu hay sửa cấu hình workflow?
NocoBase đặt Users & Permissions là một nhóm năng lực riêng, với vai trò, permissions và access controls để hỗ trợ bảo mật và tuân thủ. Khi triển khai bất kỳ nền tảng nào, cấu hình cụ thể phải được kiểm tra trên chính luồng nghiệp vụ và chính sách của doanh nghiệp; không nên sao chép quyền từ một hệ thống khác rồi coi là đã an toàn.
Một playbook 60 phút để bắt đầu
Không cần lập dự án lớn để tạo bản đầu tiên. Chọn một quy trình mà dữ liệu được nhiều người dùng chung, ví dụ tiếp nhận khách hàng mới hoặc duyệt một yêu cầu chi phí nội bộ. Sau đó làm lần lượt:
- Vẽ đường đi của dữ liệu: dữ liệu vào từ đâu, đi qua ai, được dùng để ra quyết định nào.
- Liệt kê vai trò thực tế: ghi theo trách nhiệm, không ghi theo tên nhân viên.
- Lập ma trận quyền một trang: chỉ ghi các hành động thiết yếu cho từng vai trò.
- Đánh dấu ba điểm nhạy cảm nhất: nơi có thể xuất dữ liệu, đổi cấu hình hoặc đưa ra quyết định tài chính.
- Chạy thử một tình huống: một người mới vào, một người chuyển vai trò hoặc một yêu cầu cần quyền tạm thời.
- Ghi lại điều cần quyết: điểm nào cần founder/chủ hệ thống chốt, điểm nào team có thể tự vận hành.
Đầu ra cần có không phải là một sơ đồ đẹp. Đó là một ma trận quyền mà người phụ trách vận hành, người dùng và người cấu hình đều đọc được như nhau.
Đặt quyền trước khi nối automation và AI
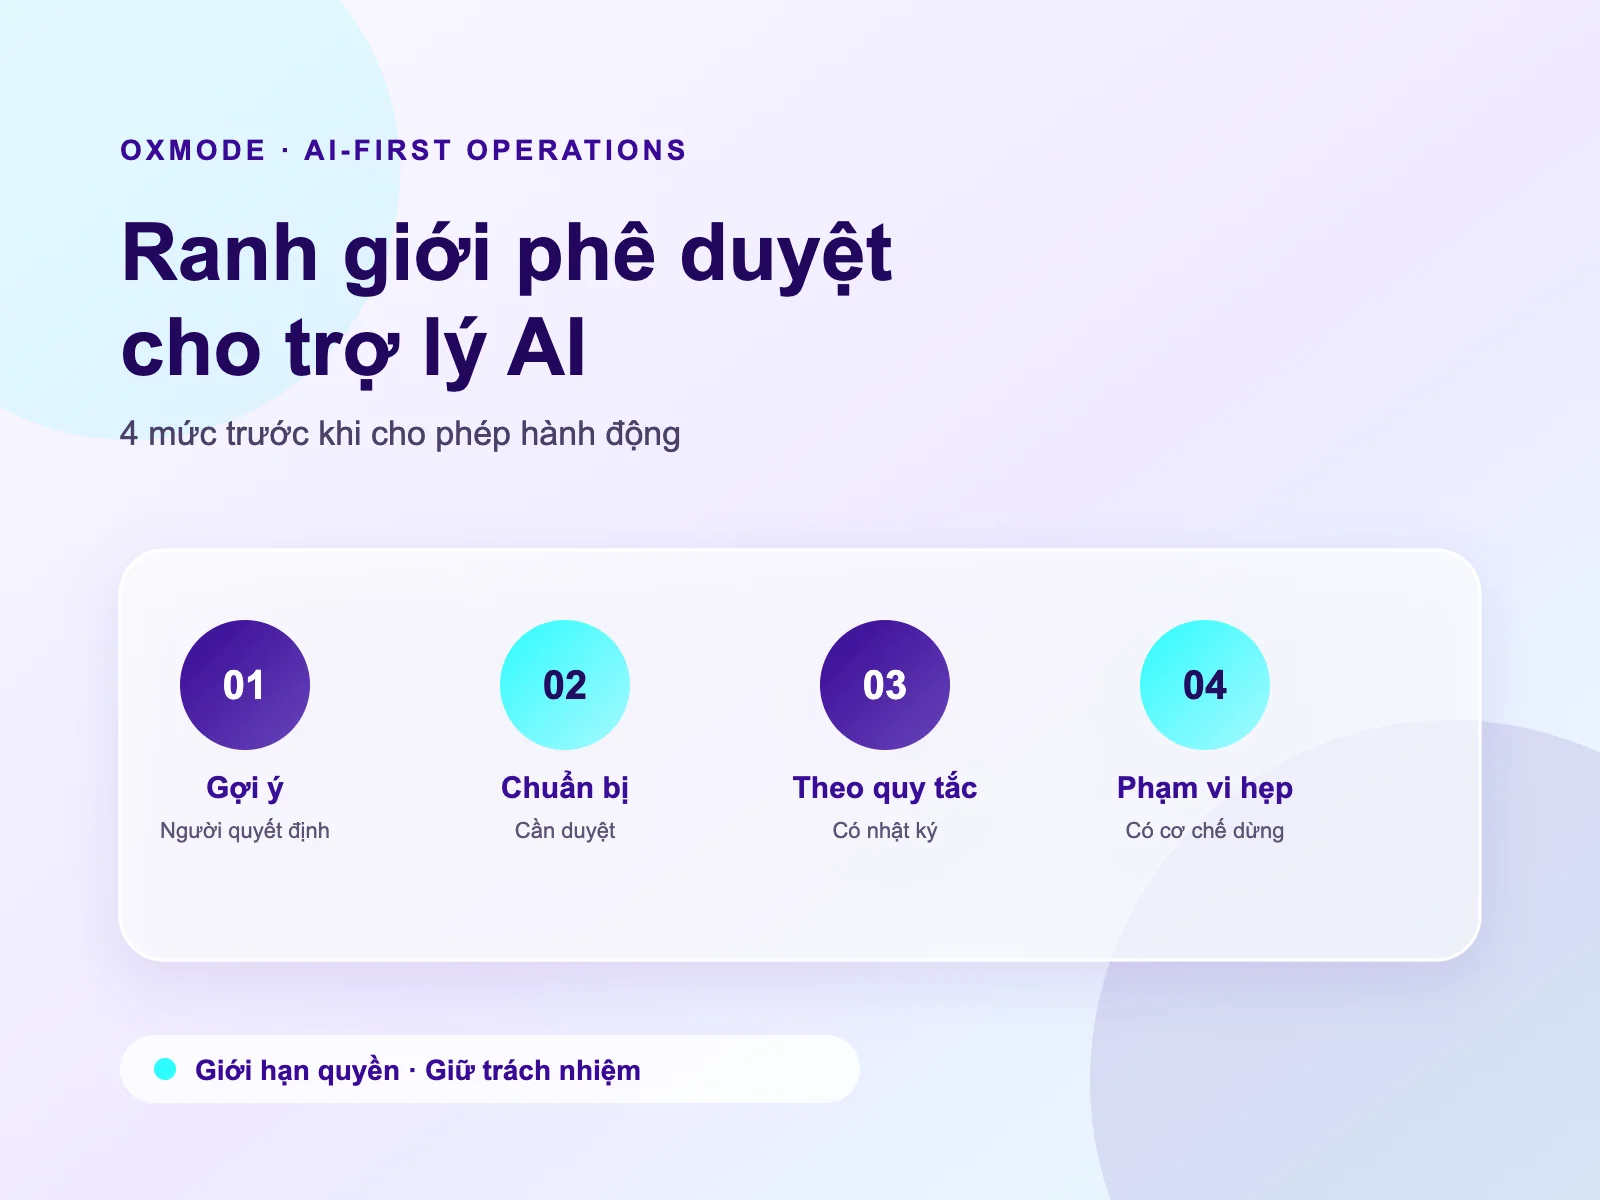
Một workflow có thể tạo bản ghi, gửi thông báo, chuyển việc đến người phụ trách hoặc tổng hợp thông tin. Một trợ lý AI có thể hỗ trợ đọc, tóm tắt hoặc chuẩn bị bản nháp trong phạm vi được giao. Nhưng trước khi kết nối các bước này, cần biết rõ workflow hoặc trợ lý đó đang hoạt động với quyền nào, được chạm tới dữ liệu nào và lúc nào phải đưa việc trở lại cho con người duyệt.
Đừng dùng automation để che đi quyền mơ hồ. Nếu hệ thống chưa phân biệt được ai được duyệt, ai chỉ được đề xuất và ai chỉ cần được thông báo, workflow sẽ chỉ làm sự mơ hồ di chuyển nhanh hơn.
Bắt đầu bằng quyền rõ ràng cũng giúp doanh nghiệp đánh giá công cụ phù hợp hơn: nền tảng nào hỗ trợ vai trò, phạm vi dữ liệu, trạng thái phê duyệt và lịch sử thay đổi theo cách team có thể vận hành được? Câu trả lời có thể dẫn đến một nền tảng no-code/low-code, một workflow riêng hoặc một quy trình đơn giản hơn. Không có một công cụ đúng cho mọi bối cảnh.
Khi nào cần hỗ trợ triển khai?
Nên đưa bài toán ra bàn cùng đội ngũ kỹ thuật hoặc đối tác triển khai khi quyền đang được chia sẻ qua nhiều công cụ, khi một sai sót có thể ảnh hưởng dữ liệu quan trọng, hoặc khi doanh nghiệp chuẩn bị tự động hóa một luồng liên phòng ban.
OXMODE có thể cùng team nhìn vào quy trình thật, làm rõ dữ liệu, trách nhiệm, điểm duyệt và các ngoại lệ trước khi cấu hình nền tảng hoặc workflow. Mục tiêu là tạo một cách vận hành đủ rõ để team sử dụng và rà soát được, thay vì chỉ dựng thêm một màn hình quản trị.
Câu hỏi thường gặp
SME nhỏ có cần phân quyền theo vai trò không?
Có, nhưng nên làm ở mức vừa đủ. Khi ba đến năm người cùng dùng một nguồn dữ liệu hoặc cùng duyệt việc, một ma trận quyền đơn giản đã giúp giảm phụ thuộc vào ghi nhớ và tin nhắn. Không cần tạo nhiều cấp bậc nếu trách nhiệm chưa cần đến chúng.
Có nên cấp quyền quản trị cho người triển khai để xử lý nhanh?
Chỉ nên cấp trong phạm vi cần thiết và có quy tắc rõ về thời hạn, mục đích và người chịu trách nhiệm. Quyền quản trị không nên trở thành cách mặc định để xử lý mọi yêu cầu hỗ trợ.
Có thể dùng một vai trò chung cho tất cả nhân viên không?
Có thể dùng làm điểm khởi đầu cho các quyền cơ bản, nhưng không nên dùng thay cho những khác biệt thật về trách nhiệm. Nếu một nhóm phải duyệt, xuất dữ liệu hoặc sửa cấu hình, quyền của họ cần được tách riêng để có thể kiểm tra.
Nguồn tham khảo
- NIST, Role-Based Access Control — mô tả nền tảng của mô hình RBAC và các khái niệm vai trò.
- NocoBase Documentation, Users & Permissions — tài liệu chính thức về vai trò, permissions và access controls trong NocoBase.
- Google Search Central, Creating helpful, reliable, people-first content — nguyên tắc xây dựng nội dung hữu ích, đáng tin cậy và hướng đến người đọc.