Câu trả lời ngắn
“AI Employee” không nên được hiểu là một lời hứa rằng phần mềm có thể thay thế một nhân viên. Trong bối cảnh vận hành, đây là cách gọi dễ hiểu cho một trợ lý AI được giao một vai trò giới hạn: hỗ trợ chuẩn bị thông tin, phân loại sơ bộ, tạo bản nháp hoặc đề xuất bước tiếp theo.
Điều quan trọng không phải là đặt tên cho trợ lý, mà là thiết kế rõ việc được giao, dữ liệu được phép dùng, quyền hạn, owner và điểm con người phải duyệt.
Một trợ lý AI vận hành cần có gì?
NIST AI RMF khuyến khích tổ chức đưa các cân nhắc về độ tin cậy vào thiết kế, phát triển, sử dụng và đánh giá hệ thống AI. Với SME, cách thực hành thiết thực là biến các cân nhắc đó thành một “role card” ngắn cho từng trợ lý trước khi kết nối nó vào workflow. NIST AI Risk Management Framework
Role card: 6 câu hỏi cho mỗi AI assistant
1. Mục tiêu công việc là gì?
Mô tả một đầu việc cụ thể, không phải một khẩu hiệu chung. Ví dụ giả định: “tạo bản tóm tắt yêu cầu mới cho điều phối viên xem xét”, thay vì “xử lý khách hàng”.
2. Trợ lý được nhìn thấy dữ liệu nào?
Liệt kê nguồn dữ liệu được phép, dữ liệu nhạy cảm cần loại trừ, và người có quyền cấp/thu hồi truy cập. Không đưa dữ liệu vào AI chỉ vì dữ liệu đó đang có trong hệ thống.
3. Trợ lý được làm gì — và không được làm gì?
Tách rõ quyền đọc, đề xuất, tạo bản nháp và thực thi. Một trợ lý có thể chuẩn bị email nháp nhưng không có nghĩa là được gửi email; có thể đánh dấu bản ghi cần xem xét nhưng không có nghĩa là được thay đổi trạng thái cuối cùng.
4. Ai chịu trách nhiệm về quy tắc và ngoại lệ?
Chỉ định một owner hiểu quy trình. Owner xem xét ngoại lệ, cập nhật hướng dẫn, kiểm tra các thay đổi và quyết định khi nào cần dừng trợ lý.
5. Điểm nào bắt buộc có người duyệt?
Đặt ngưỡng trước khi triển khai, nhất là khi hành động ảnh hưởng đến khách hàng, thanh toán, hợp đồng, nhân sự hoặc công bố thông tin. Human-in-the-loop là thiết kế quyền quyết định, không chỉ là một nút bấm ở cuối quy trình.
6. Khi đầu ra không phù hợp thì làm gì?
Xác định nơi ghi nhận vấn đề theo chính sách của doanh nghiệp, người nhận escalation, cách tạm dừng, và cách trở lại bước thủ công. Không nên cam kết audit log, bảo mật hay lưu trữ dữ liệu nếu chưa xác nhận chúng trong cấu hình và hợp đồng thực tế.
Một workflow minh họa
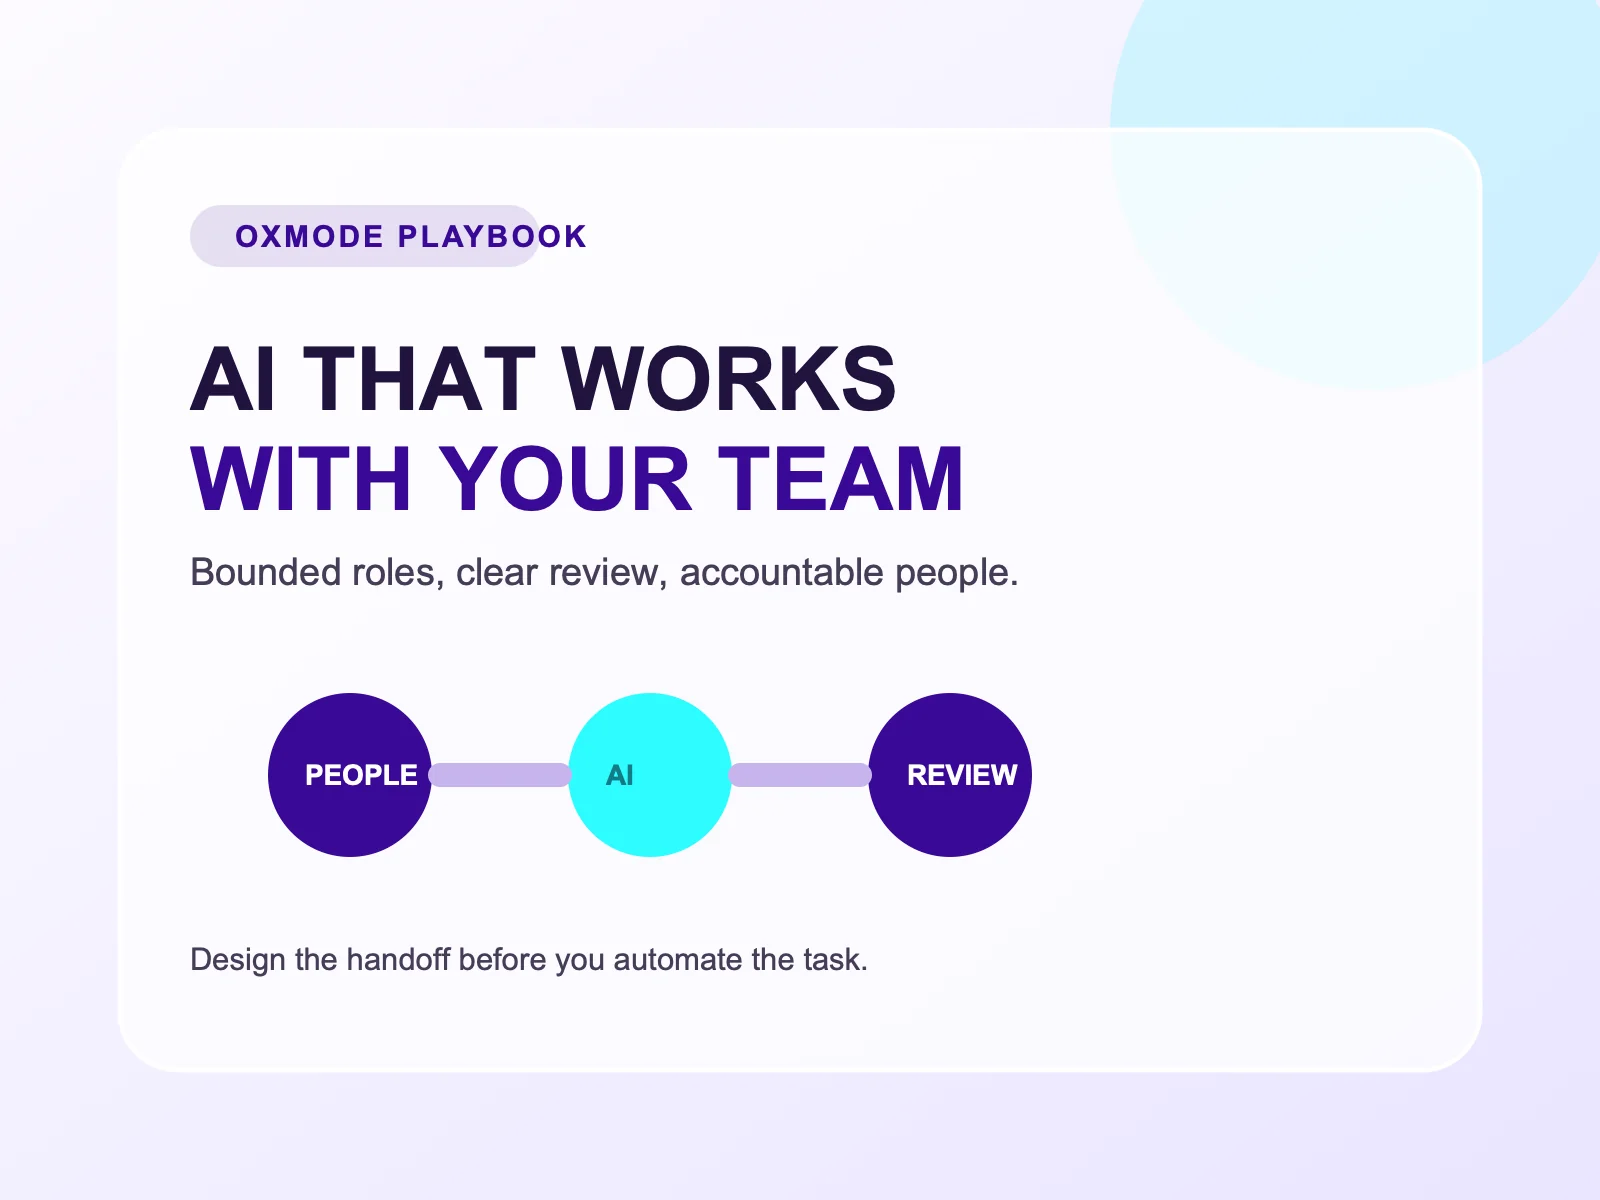
Đây là tình huống giả định: một điều phối viên nhận yêu cầu mới. Trợ lý AI đọc phần nội dung được phép, tạo tóm tắt và gợi ý nhóm xử lý. Điều phối viên kiểm tra, sửa nếu cần và quyết định giao việc. Các rule của workflow chỉ cho phép tạo task sau khi người điều phối xác nhận.
Cách thiết kế này tách phần hỗ trợ của AI khỏi quyền quyết định của con người. Nó cũng làm rõ nơi doanh nghiệp cần kiểm tra nếu đầu ra sai hoặc dữ liệu thay đổi.
Kiểm tra an toàn trước khi dùng dữ liệu thật
- bắt đầu bằng dữ liệu thử hoặc phạm vi hẹp;
- kiểm tra quyền truy cập theo vai trò;
- xác nhận chính sách lưu trữ, truyền dữ liệu và nhà cung cấp mô hình cho cấu hình dự kiến;
- xác định nội dung không được tự gửi hoặc tự thay đổi;
- kiểm tra đầu ra theo mẫu trước khi mở rộng;
- ghi rõ đường escalation và rollback.
Hồ sơ GenAI của NIST cung cấp một tham chiếu bổ sung cho việc nhận diện và quản trị rủi ro đặc thù của AI tạo sinh. NIST AI 600-1: Generative AI Profile
Bước tiếp theo
Chọn một vai trò hẹp cho trợ lý AI đầu tiên, hoàn thành role card với owner của quy trình và thử trong phạm vi có thể quan sát. Nếu cần trao đổi với OXMODE, hãy bắt đầu bằng một buổi rà soát workflow, dữ liệu và phân quyền để xác định phạm vi phù hợp.